Kritische Einrichtungen sollen in Deutschland einheitlicher und ganzheitlicher geschützt werden - nicht nur digital, sondern auch physisch und organisatorisch. Genau dafür schafft das KRITIS-Dachgesetz einen sektorübergreifenden Rahmen zur Umsetzung der EU-CER-Richtlinie (EU 2022/2557).
Kurz gesagt: Es geht um Risiken erkennen, Resilienzmaßnahmen steuern, Vorfälle melden und Nachweise sauber dokumentieren - auditfähig und wiederholbar.
Hinweis zum Stand (05.02.2026): Der Bundestag hat das KRITIS-Dachgesetz am 29.01.2026 beschlossen; Details zur Konkretisierung (z. B. Mindestanforderungen/Schwellen) werden teils über nachgelagerte Regelungen präzisiert.
Was ist das KRITIS-Dachgesetz?
Das KRITIS-Dachgesetz schafft erstmals einen bundesweit einheitlichen Rahmen für die Resilienz kritischer Anlagen und Einrichtungen. Es setzt die EU-CER-Richtlinie um und erweitert den Fokus deutlich über klassische IT-Security hinaus: Im Zentrum stehen physischer Schutz, Organisation & Verantwortlichkeiten, Krisenfähigkeit sowie Governance und belastbare Nachweisführung.
Kurz: Resilienz wird vom Konzeptpapier zum Betriebsmodell - mit klaren Anforderungen, die im Alltag wiederholbar umgesetzt und bei Bedarf belegt werden müssen.
Was ändert sich?
- Resilienz als Zyklus statt Einzelaktionen: wiederkehrende Risiko- & Resilienzbetrachtung inkl. Dokumentation
- Resilienzmaßnahmen + Resilienzplan: nachvollziehbare Ableitung aus Risiken
- Vorfälle operativ managen und melden: definierte Meldeprozesse inkl. Audit-Trail
- Mehr Transparenz & Governance: Registrierung, klare Zuständigkeiten, erreichbare Kontaktpunkte
- Konsequenzen bei Verstößen: Sanktions-/Bußgeldrahmen ist vorgesehen
Warum jetzt handeln? Wer ist betroffen?
Resilienz ist kein Projekt, sondern ein Betriebsmodell. Wenn Risikoanalyse, Maßnahmen, Nachweise und Incident-Meldungen nicht zusammenpassen, wird’s in Prüfungen teuer - vor allem zeitlich.
Nachweise entstehen im Alltag - oder gar nicht. Wer erst kurz vor Audit „Dokumentation baut“, verliert Wochen. Abhängigkeiten wachsen: Kritische Services hängen voneinander ab. Bußgelder und Anordnungen sind realistische Risiken.
Welche Unternehmen sind betroffen?
Betroffen sind Betreiber kritischer Anlagen/Einrichtungen in Sektoren wie z. B.:
- Energie & Wasser
- Gesundheit
- Transport
- IT/TK
- Finanz/Versicherung
- öffentliche und weitere essenzielle Dienste
Ob eine Organisation konkret unter die Pflichten fällt, hängt von Definitionen und Schwellenwerten ab, die sektorspezifisch präzisiert werden.
Die 4 größten Veränderungen
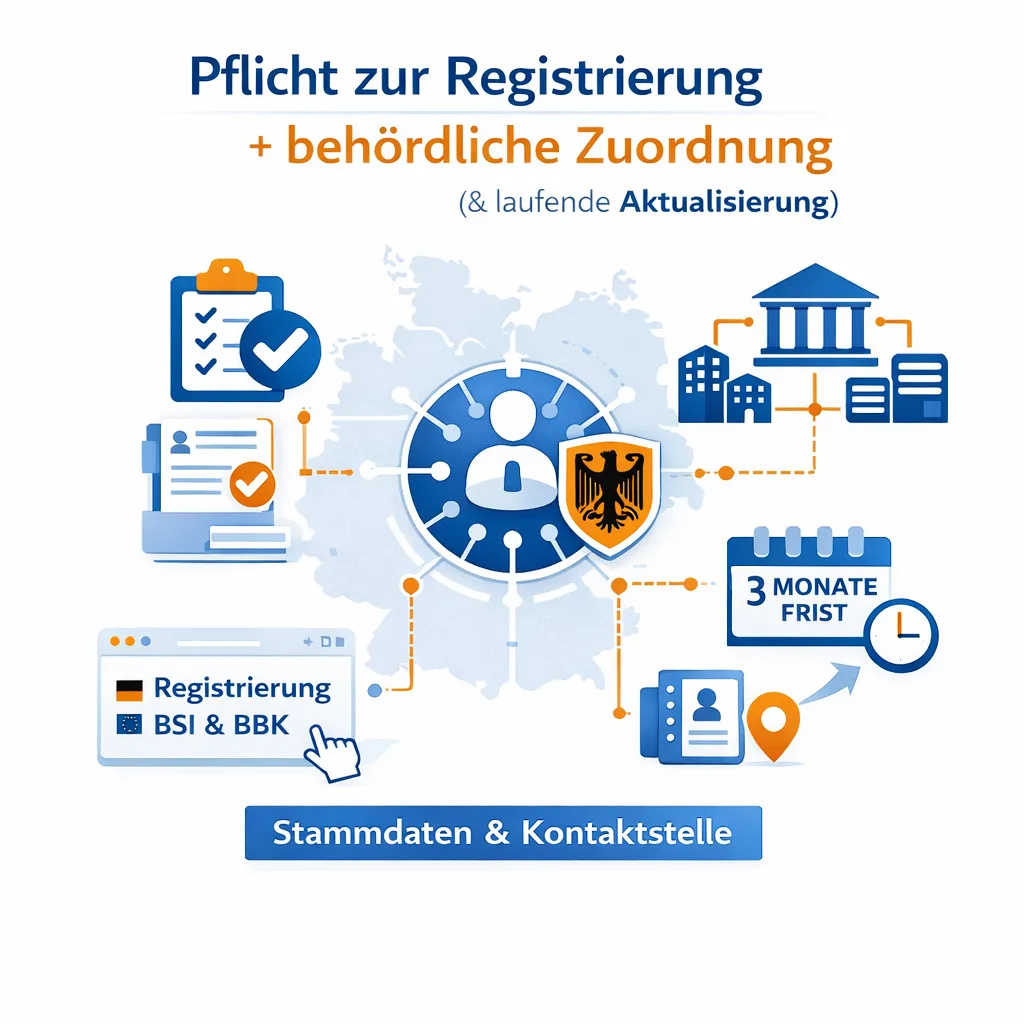
1) Pflicht zur Registrierung + behördliche Zuordnung
Es gibt eine zentrale, formale Onboarding-Pflicht ins Regime - inkl. Stammdaten, Kontaktstelle und späterer Behördenzuständigkeit.
- Registrierung über eine gemeinsame Möglichkeit von BSI & BBK
- Stammdaten u. a.: Betreiber-Identität, Sektor, kritische Dienstleistung, Standort, Kontaktstelle
- Fristenlogik: spätestens 3 Monate nach Einstufung, frühestens jedoch bis einschließlich 17. Juli 2026
- Änderungen pflegen (teils jährlich, teils unverzüglich innerhalb von 2 Wochen)
- Bei Nicht-Registrierung kann das BBK nach Anhörung selbst registrieren
Ohne saubere Stammdaten/Ownership kommt man in den Folgepflichten sofort ins Straucheln - der perfekte Punkt, um Governance in Tools zu verankern (Owner, Rollen, RACI, Nachweisstruktur).
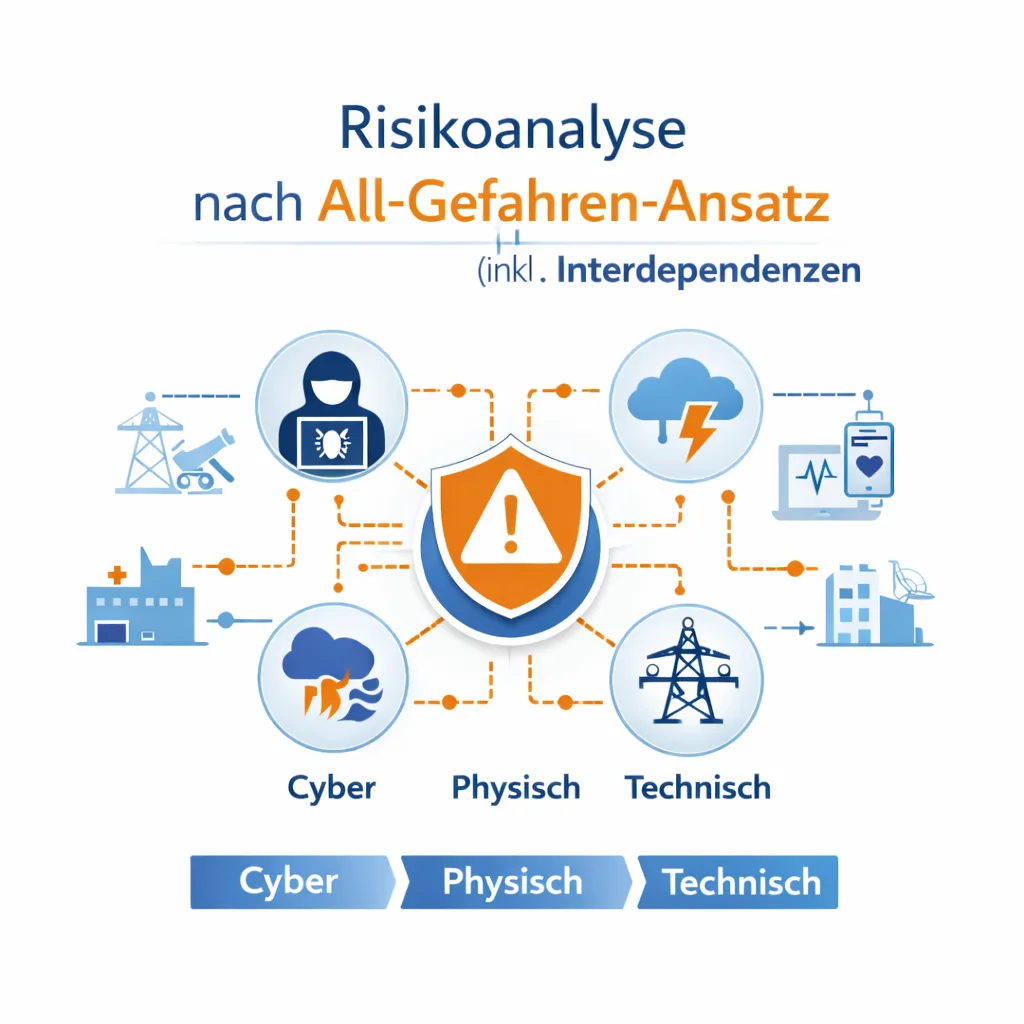
2) Regelmäßige Risikoanalyse nach All-Gefahren-Ansatz
Nicht nur Cyber und nicht nur punktuelle BCM-Dokumente, sondern wiederkehrende, nachvollziehbare Risikoanalyse für physische, technische und menschliche Ursachen - plus Interdependenzen.
- Mindestens alle vier Jahre Risikoanalyse und -bewertung
- Abhängigkeit von kritischen Dienstleistungen anderer Betreiber
- Abhängigkeit anderer Sektoren von der eigenen Dienstleistung
Praktisch braucht ihr ein einheitliches Modell: Asset/Anlage → kritische Dienstleistung → Szenario → Eintrittswahrscheinlichkeit/Impact → Maßnahmen → Rest-Risiko. Interdependenzen sind der Audit-Killer.
3) Verbindliche Resilienz-Ziele + Maßnahmenpaket
Betreiber müssen Maßnahmen treffen, um:
- Vorfälle zu verhindern
- angemessenen physischen Schutz sicherzustellen
- auf Vorfälle zu reagieren und Auswirkungen zu begrenzen
- die kritische Dienstleistung zügig wiederherzustellen
Maßnahmen müssen auf den Risikoanalysen basieren und verhältnismäßig sein. Viele Organisationen haben Sicherheitskonzepte „irgendwo“ - aber nicht als geschlossenes, versioniertes, auditierbares System.
4) Meldewesen für Vorfälle
- Unverzüglich, spätestens 24 Stunden nach Kenntnis an das BBK (gemeinsame Meldestelle BBK/BSI)
- Bei andauernden Vorfällen: Erstmeldung aktualisieren
- Spätestens einen Monat nach Kenntnis: ausführlicher Bericht
- Strukturierte Kerndaten bereits in der Erstmeldung
Ohne sauberes Ticketing, Eskalation und Audit-Trail wird die 24h-Frist schnell sportlich.
Wie Atlassian bei der Umsetzung hilft
Die Anforderungen sind stark prozess-, dokumentations- und governance-getrieben. Genau hier spielt der Atlassian-Stack seine Stärken aus.
Jira - Risiko- und Maßnahmenmanagement
- Risikoregister als strukturierte Tickets (Owner, Bewertung, Kritikalität, Review-Datum)
- Maßnahmen/Controls als Tasks oder Epics steuern
- Wiederkehrende Reviews über Automationen
Beispiel-Workflow: Risiko identifizieren → bewerten → Maßnahmen planen → Umsetzung tracken → Review / Wirksamkeit dokumentieren.
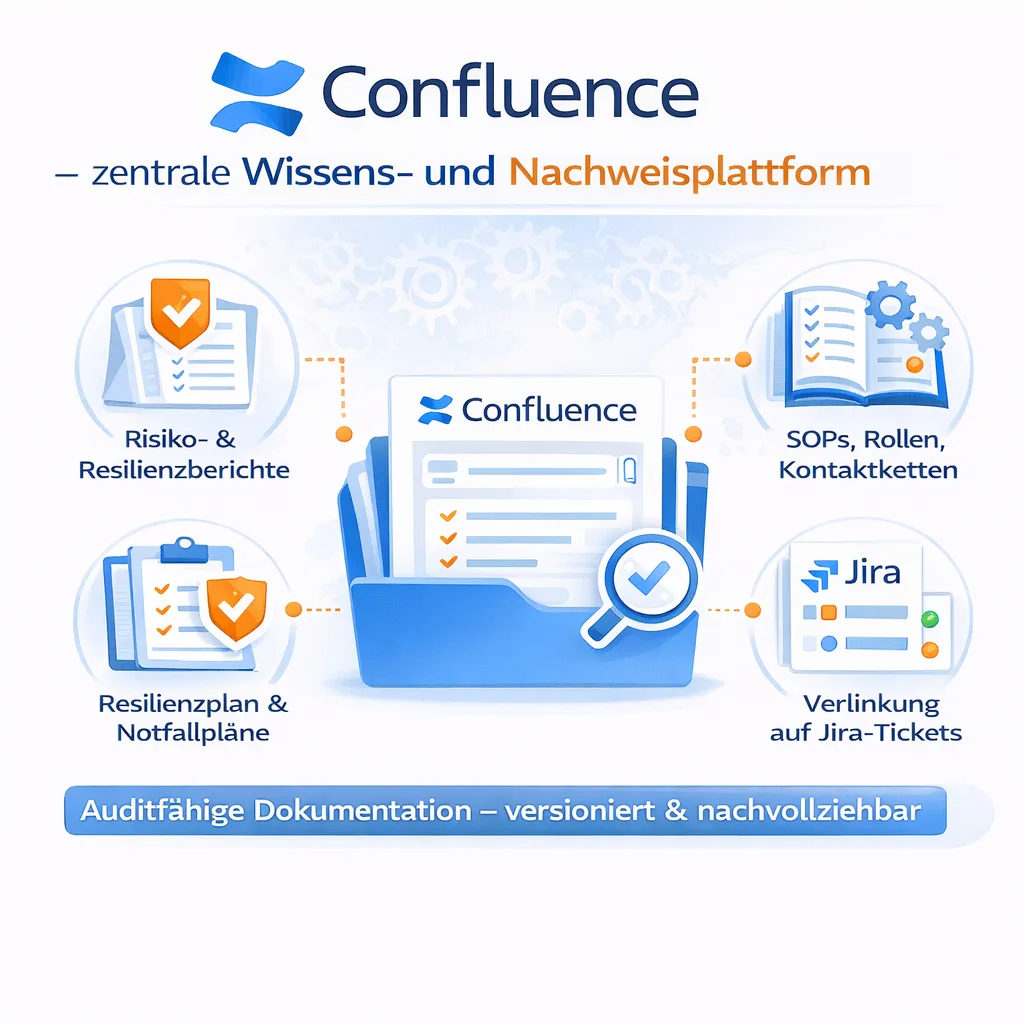
Confluence - Wissens- und Nachweisplattform
- Risiko- und Resilienzberichte inkl. Entscheidungen und Freigaben
- Resilienzplan / Krisenhandbuch, Notfall- und Kommunikationspläne
- SOPs, RACI, Kontaktketten
- Verlinkung auf Jira-Tickets als lebende Evidenz
Jira Service Management - Incident- & Meldemanagement
- Standardisierter Incident-Intake inkl. Klassifizierung
- Eskalationen und klare Verantwortlichkeiten
- Audit-Trail & Timeline
- Post-Incident Reviews inkl. Lessons Learned
Wie wir KRITIS-Unternehmen unterstützen
- Einordnung der Pflichten & Scope im Kontext eurer Organisation
- Auditfähige Jira-Workflows für Risiko- & Maßnahmenmanagement
- Confluence-Strukturen + Templates für Nachweise, Resilienzplan, Krisenhandbuch
- Jira Service Management Prozesse für Incident/Meldung inkl. Eskalation & Review
- Tool-Integration, Automatisierung, Dashboards, Enablement & Schulungen
Das KRITIS-Dachgesetz fordert wiederkehrende Risikoanalysen, Resilienzmaßnahmen, Meldeprozesse und Nachweisführung. Wir übersetzen diese Anforderungen in konkrete Workflows in Jira, saubere Nachweise in Confluence und Incident-Prozesse in JSM - inkl. Templates, Dashboards und Governance.